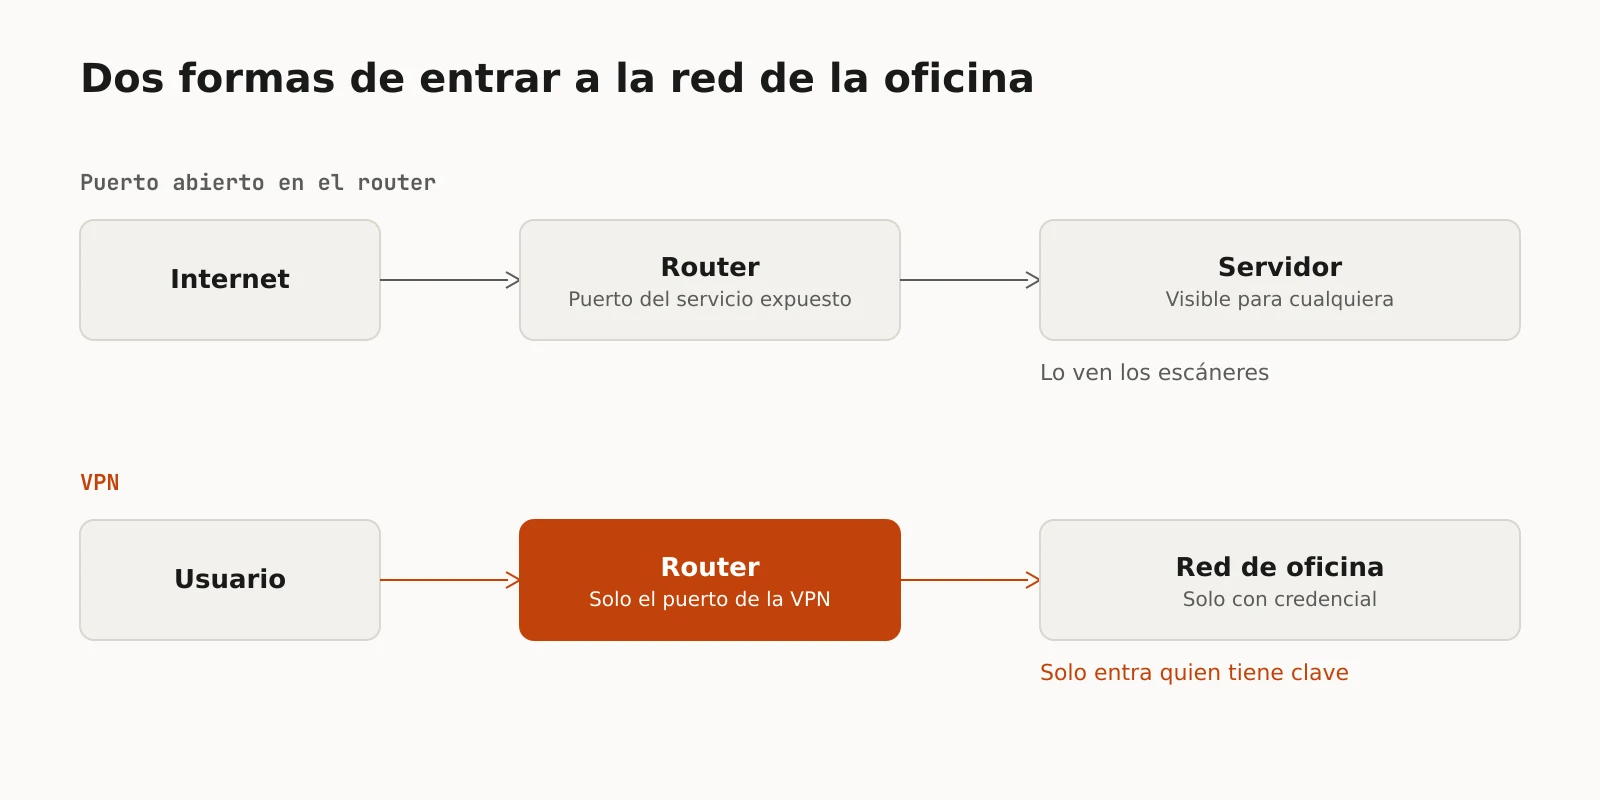
Cuando alguien necesita entrar al servidor o al escritorio de la oficina desde casa, lo primero que se suele hacer es abrir un puerto en el router. Funciona, pero deja un servicio de tu red visible para cualquiera en Internet. Una VPN resuelve lo mismo con mucho menos riesgo, y no hace falta ser una gran empresa para tenerla.
Por qué no conviene abrir puertos en el router
Un puerto abierto es una puerta al exterior. En cuanto existe, hay escáneres automáticos que lo encuentran y empiezan a probar contraseñas, versiones antiguas y fallos conocidos. No hace falta que seas un objetivo: basta con que la puerta esté ahí.
Además, cada servicio expuesto es algo más que actualizar y vigilar. Con varios puertos abiertos, el riesgo crece sin que nadie lo note, sobre todo si el equipo no tiene a alguien dedicado a sistemas.
Cómo funciona una VPN en la práctica
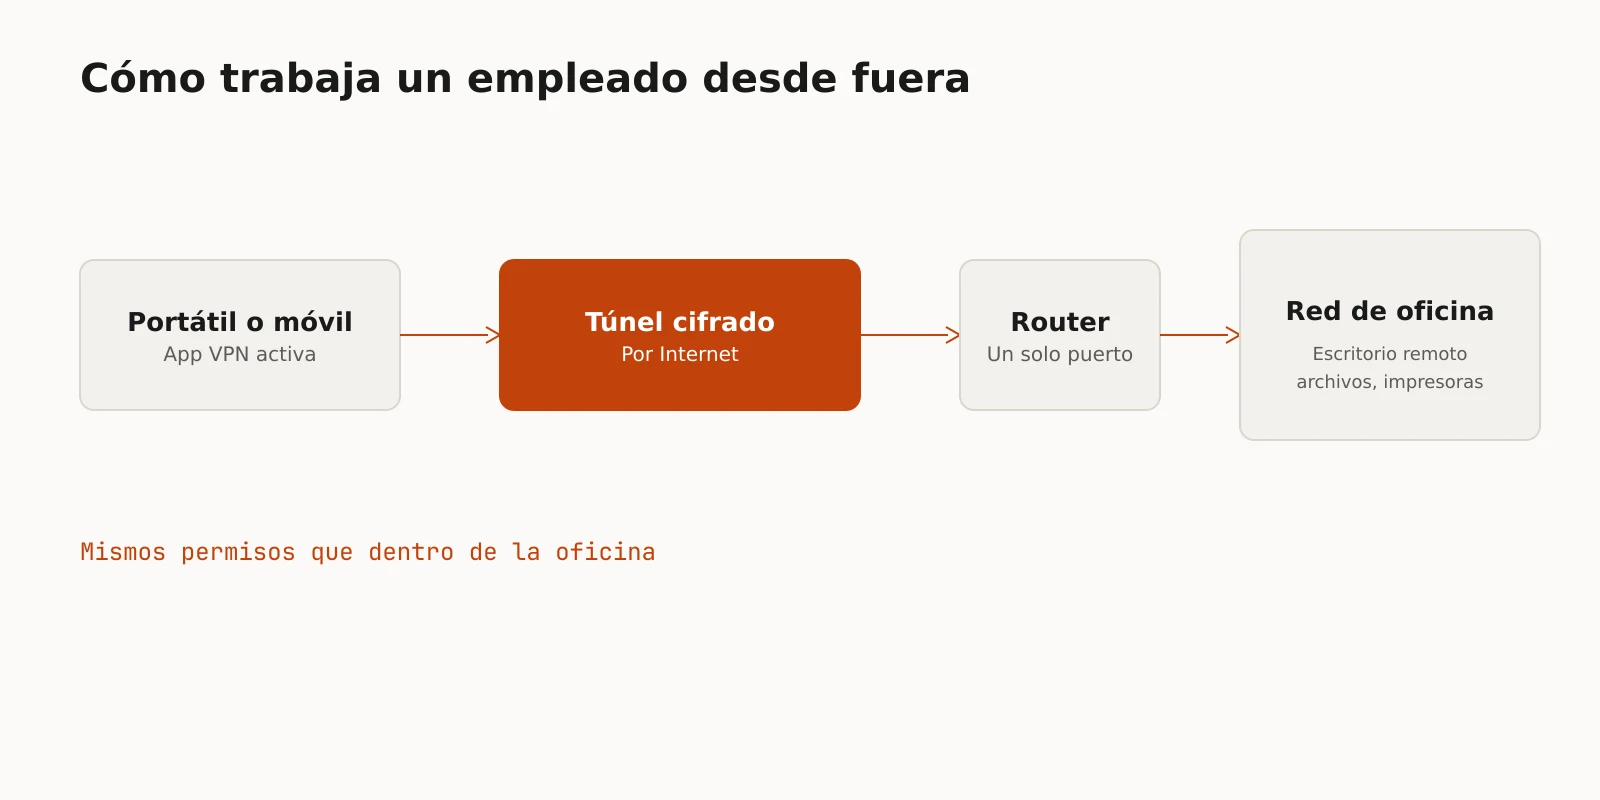
Una VPN crea un túnel cifrado entre el dispositivo de la persona (portátil, móvil o tablet) y la red de la oficina. Mientras está conectada, el equipo se comporta como si estuviera dentro: ve el servidor, las carpetas compartidas, las impresoras y puede abrir el escritorio remoto.
Lo importante es lo que no pasa: los servicios internos ya no se publican en Internet. Solo queda abierto un puerto, el de la propia VPN, y no responde a quien no lleva una clave válida.
En mi homelab uso WireGuard, una VPN moderna, rápida y muy ligera. Cuando estoy fuera me conecto y el móvil se comporta como si estuviera en casa. Lo cuento en el proyecto Homelab personal sobre Proxmox. Es el mismo principio que aplicaría a una oficina pequeña.
Qué necesita una pyme para montarla
No es un proyecto enorme. Estas son las piezas que reviso antes de empezar:
- Dónde vive la VPN: el propio router si lo permite, un pequeño servidor o un contenedor en una máquina que ya esté encendida.
- Quién necesita entrar: una lista corta de personas y dispositivos. Cada uno con su propia clave, no una compartida.
- A qué debe llegar cada uno: no todo el mundo necesita ver todo. Se limita el acceso a lo que cada persona usa.
- Cómo se da de baja a alguien: si un portátil se pierde o alguien deja la empresa, se retira su clave y el resto sigue funcionando.
- Cómo se conecta el usuario: una app instalada y configurada una vez, con un solo botón para activar o desactivar.
Errores comunes
- Compartir una sola clave entre varias personas: nadie sabe quién se conecta y no se puede retirar a uno sin afectar a todos.
- Dejar el escritorio remoto abierto además de la VPN: se pierde justo lo que se quería ganar.
- No actualizar el servidor VPN ni el router. Que sea seguro no significa que se pueda olvidar.
- Dar acceso a toda la red a todos en lugar de solo a lo necesario.
- No tener una copia de la configuración. Si falla el equipo, hay que volver a repartir las claves. Lo trato en la regla de copias 3-2-1.
Si en tu negocio alguien accede hoy desde fuera con un puerto abierto, es de las primeras cosas que revisaría. Puedes ver qué hago en sistemas o contarme tu caso.